

Adequação dos requisitos da LGPD para micro e pequenas empresas
Marcos Alves Junior
Assistente de Comunicação e Marketing da Brasiliano INTERISK
03/11/2021
Outubro | 2021
Em um mundo digital a cada dia mais conectado, em boa hora entrou em vigor a legislação brasileira que regula as atividades de tratamento de dados pessoais. A Lei Geral de Proteção de Dados Pessoais (LGPD), Lei 13.709, de 14 de agosto de 2018, foi alterada pela medida provisória nº 869, de 2018, que criou a ANPD (Autoridade Nacional de Proteção de Dados) e transferiu o início da vigência da lei para agosto de 2020. Entretanto, a LGPD só passaria a ter vigência plena, ensejando a aplicação de multas e sanções para empresas não em conformidade, a partir de agosto de 2021.
A regulamentação célere da lei deveu-se à necessidade de normatizar o tratamento a ser dado às inimagináveis quantidades de dados armazenados e em circulação nas redes que permeiam o nosso país, dados esses tão valiosos que já foram considerados o petróleo da quarta revolução industrial. A LGPD vem ensejar, assim, maior segurança e transparência ao enorme volume de informações pessoais coletadas tanto pelo setor público quanto pelas empresas privadas.
Uma questão que desde o início esteve presente nas discussões e que permanece muito atual é se os requisitos impostos pela lei seriam válidos para empresas de qualquer porte, ou seja, se as medidas, multas e sanções também se estenderiam às Micro e Pequenas Empresas – MPEs e para os Microempreendedores Individuais – MEIs.
Segundo dados do Sebrae - Serviço Brasileiro de Apoio às Micro e Pequenas Empresas – utilizados em um trecho de artigo do advogado Ernesto Portella: “No Brasil existem 6,4 milhões de estabelecimentos. Desse total, 99% são micro e pequenas empresas (MPE). As MPEs respondem por 52% dos empregos com carteira assinada no setor privado (16,1 milhões). Os pequenos negócios respondem por mais de um quarto do Produto Interno Bruto (PIB) brasileiro. Juntas, as cerca de 9 milhões de micro e pequenas empresas no País representam 27% do PIB. De acordo com o Portal do Empreendedor, no Brasil existem mais de 10 milhões de MEIs”. Levando em consideração essas informações, é possível afirmar que a grande maioria das empresas brasileiras, correspondendo a mais da metade dos empregos formais do País, são MPEs.
O peso das MPEs no PIB é inquestionável. A pergunta que se faz é se elas teriam como se adequar aos mesmos requisitos exigidos pela LGPD das empresas de grande porte. Considerando a representação dessas MPEs na economia do País, a resposta aparentemente é sim, porém, quando essas empresas são analisadas individualmente, é fácil perceber que, além de não serem muito capitalizadas, elas contam, em sua maior parte, com estruturas modestas.
Ou seja, para muitas MPEs, a conformidade com todos os requisitos impostos pela lei é um desafio de tal envergadura que bem pode torná-las inviáveis. Exemplo claro é a multa equivalente a 2% do faturamento como sanção correspondente a cada infração cometida. Essa cláusula, por si só, pode, pura e simplesmente, condenar à extinção grande parte das MPEs.
Após alguns questionamentos, no dia 30 de agosto 2021, a ANPD abriu uma consulta para audiência pública referente à norma de aplicação da LGPD para microempresas e empresas de pequeno porte, aí incluídas também empresas de caráter incremental ou disruptivo que se considerem startups ou empresas de inovação.
O objetivo da norma apresentada pela ANPD é facilitar a adaptação desse grupo, que também inclui as startups, de forma que os procedimentos exigidos pela lei sejam simplificados e diferenciados quando se tratar dessas empresas.
Nos dias 14 e 15 de setembro, foi realizada a consulta pública, de forma remota e transmitida ao vivo pelo canal oficial da ANPD. Na consulta pública foi definido que o prazo para o recebimento de sugestões enviadas eletronicamente iria até o dia 29 de setembro de 2021, por meio da plataforma Participa Mais Brasil. Esse prazo foi prorrogado até o dia 14 de outubro de 2021. No momento, a consulta consta como encerrada.
É fácil concluir pela necessidade de uma flexibilização na aplicação da LGPD para microempresas e empresas de pequeno porte, aí incluídas as startups, tendo em vista que as multas e sanções previstas pela norma não foram planejadas para empresas que estão em processo de estruturação. Além disso, deve-se levar em consideração a pandemia e a quantidade de empresas que tiveram suas atividades prejudicadas pelas necessárias medidas de segurança sanitária impostas pelos órgãos de saúde.
Levantamento realizado pelo Sebrae mostra que, paralelamente ao fechamento de 316,8 mil pequenas e microempresas nos quatro primeiros meses de 2021, foram abertas mais 1 milhão delas no mesmo período. Essas empresas, ora em fase de estruturação no mercado, precisam de apoio para o crescimento, não de dificuldades adicionais.
Tomando em consideração as principais dificuldades sofridas para a adequação das empresas a todos os quesitos da LGPD, a Brasiliano INTERISK desenvolveu o Módulo de LGPD do Software INTERISK, com o objetivo de colocar à disposição do gestor um processo otimizado para que a empresa fique em conformidade com todos os requisitos da LGPD.
O INTERISK facilita a classificação e a identificação dos dados pessoais e dos dados pessoais sensíveis, ampliando a visão de seu ciclo de vida no domínio da organização, evitando riscos de violação da privacidade e as penalidades decorrentes.
O Módulo é atualizado constantemente, em consonância com as exigências da Agência Nacional de Proteção de Dados (ANPD), órgão regulador. O tratamento dos dados é coordenado e em conformidade com os requisitos da lei. A gestão dos processos organizacionais é desenvolvida de forma flexível, eficiente e a um custo otimizado. Atualmente, o Software INTERISK dispõe de 12 módulos:
-
Gestão de Riscos Corporativos – GRC;
-
Auditoria Baseada em Riscos – ABR;
-
Gestão de Não conformidades – GNC;
-
Gestão de Perdas – GP;
-
Gestão de Continuidade de Negócios – GCN;
-
Cenários Prospectivos – CP;
-
Self Risk Assessment – SRA;
-
Segurança Pública – SP;
-
Gestão de Demandas Regulatórias – GDR;
-
Gestão de Apontamento de Auditoria – GAA;
-
Environmental, Social and Governance – ESG; e
-
Lei Geral de Proteção de Dados – LGPD.
Visando garantir segurança na implementação e no cumprimento de todos os requisitos da lei, o sistema atende às melhores práticas nacionais e internacionais, conforme se pode verificar abaixo.
❑ ABNT NBR ISO 31000: 2018 – Gestão de Riscos – Diretrizes;
❑ ABNT NBR ISO/IEC 27001: 2013 – Sistemas de Gestão da Segurança da Informação;
❑ ABNT NBR ISO/IEC 27002: 2013 – Código de Prática para Controles da Segurança da Informação;
❑ ABNT NBR ISO/IEC 27005: 2019 – Gestão de Riscos de Segurança da Informação;
❑ ABNT NBR ISO/IEC 27032: 2015 – Diretrizes para Segurança Cibernética;
❑ ABNT NBR ISO/IEC 27701: 2019 – Gestão da Privacidade da Informação;
❑ ABNT NBR ISO/IEC 29100: 2020 – Estrutura da Privacidade;
❑ ABNT NBR ISO/IEC 29134: 2020 – Avaliação de Impacto de Privacidade;
❑ ABNT NBR ISO/IEC 29151: 2020 – Código de Prática para proteção de Dados Pessoais;
❑ ABNT NBR 16167: 2020 – Diretrizes para classificação, rotulação, tratamento e gestão da informação;
❑ 18 Guias Orientativos da ANPD.
Visualize abaixo o Framework do Módulo de Lei Geral de Proteção de Dados – LGPD demostrando cada fase da estruturação do processo na organização:

Confira algumas telas do Módulo de LGPD, de acordo com diferentes fases do processo:

Comunicação e Consulta – Software INTERISK

Contexto Estratégico - Conhecer o Negócio para Entender os Tipos de Dados da Empresa.
Inventário e Diagnóstico – Documentos (identificados por Área); Dados e Sistemas; Listagem dos Sistemas Relevantes à luz do Quesito LGPD; Maturidade dos Usuários da Empresa; Identificação de Fragilidades; e Controles e Riscos nas Áreas à luz dos requisitos da LGPD.

Maturidade do Ciclo de Vida – Software INTERISK

Gráfico - Maturidade do Ciclo de Vida – Software INTERISK
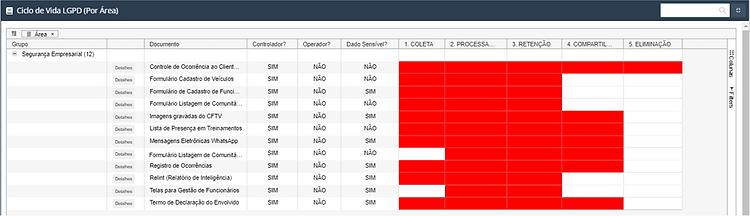
Ciclo de Vida dos Dados - Mapear o Fluxo dos DP e DPS (caminho dos dados) – Software INTERISK
PIA - Análise de Impacto de Privacidade - Listagem dos Fatores de Risco, Controles e Definição dos Riscos; Identificação dos Fatores e da Motricidade dos Riscos; Matriz da Relevância dos Fatores de Riscos; Análise de Riscos de Privacidade; Nível de Risco; Avaliação dos Controles; Análise de Riscos de Privacidade; e Nível de Risco das Áreas da empresa.

Motricidade dos Fatores de Riscos - Fragilidades – Software INTERISK

Identificação e Criticidade dos Sistemas frente aos quesitos da LGPD – Software INTERISK

Matriz de Riscos Residuais – Software INTERISK
Sugestões Estratégicas - Planos de Ação de Medidas Preventivas, Detectivas e Mitigadoras, incluindo terceiros.

Planos de Ação – Software INTERISK
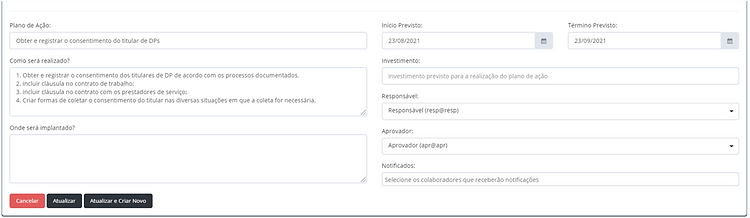
Questionário dos Planos de Ação – Software INTERISK
Monitoramento e Análise Crítica – Indicadores.

Identificação dos Fatores de Riscos – Software INTERISK

Total de Fragilidades/Fatores de Risco Comuns nos Documentos,
por grupos de Fatores de Risco – Software INTERISK

Qualificação da importância – Software INTERISK

Matriz de Magnitude x Importância – Software INTERISK
Para saber mais sobre o Módulo da Lei Geral de Proteção de dados, CLIQUE AQUI
ou entre em contato com um de nossos especialistas.